Đưa mật khẩu MT5 cho người khác cài bot: rủi ro thật và 5 câu hỏi nên hỏi trước
2026-09-06
Thuê người cài EA: đưa mật khẩu. Mua VPS "có sẵn MT5": đưa mật khẩu. Dùng dịch vụ copy hay quản lý tài khoản: đưa mật khẩu. Mỗi lần như vậy là thêm một người có thể đăng nhập tài khoản thật của bạn, và phần lớn chúng ta không đổi lại vì ngại phải cài lại từ đầu. Bài này nói rõ rủi ro, và nói rõ một hệ thống vận hành MT5 hoàn toàn có thể được thiết kế để không cần biết mật khẩu của bạn.
Hai loại mật khẩu, hai mức rủi ro
- Mật khẩu chính (master): đăng nhập và giao dịch. Ai có nó là có thể đặt, sửa, đóng lệnh trên tiền của bạn.
- Mật khẩu investor: chỉ xem. Không đặt được lệnh, không rút được tiền.
Để EA chạy thì terminal phải đăng nhập bằng mật khẩu chính. Nghĩa là bất kỳ ai "cài bot hộ" trên máy của họ đều đang giữ mật khẩu chính của bạn, ở dạng đọc được, trong file cấu hình hoặc trong đầu.
Điều gì thật sự có thể xảy ra
- Giao dịch trái ý bạn. Không cần ác ý: một người quản lý 50 tài khoản nhầm lệnh sang tài khoản của bạn là đủ.
- Rò rỉ về sau. Mật khẩu nằm trong file
.ini, trong ảnh chụp màn hình, trong tin nhắn Telegram từ 8 tháng trước. Bạn không kiểm soát được những chỗ đó. - Không đổi được. Đổi mật khẩu nghĩa là mọi nơi đang chạy bot cho bạn đều dừng, và bạn phải liên hệ từng nơi để cài lại. Nên hầu hết mọi người không đổi.
5 câu hỏi nên hỏi bất kỳ dịch vụ nào cần mật khẩu MT5 của bạn
- Mật khẩu của tôi được lưu ở đâu, và ở dạng gì? Câu trả lời đúng là "ở dạng mã hoá, và chúng tôi không có khoá giải mã". Câu trả lời sai là "trong hệ thống của chúng tôi, an toàn lắm".
- Nhân viên của anh có đọc được không? Nếu có, thì mọi nhân viên hiện tại và cũ đều là rủi ro.
- Server của anh có thể đặt lệnh trên tài khoản của tôi không? Nếu hệ thống có API đặt lệnh thì một lỗi ở server hoặc một tài khoản admin bị lộ là mất tiền của bạn.
- Phần mềm chạy trên VPS của tôi được cập nhật thế nào? Nếu server có thể đẩy bất kỳ file nào xuống máy bạn mà không có chữ ký, thì ai kiểm soát server là kiểm soát máy bạn.
- Nếu tôi đổi mật khẩu thì sao? Câu trả lời tốt: "bạn cập nhật trong 30 giây, không cần liên hệ ai".
Thiết kế để không cần biết mật khẩu
Đây là cách AutoBotCenter làm, và bạn có thể dùng làm chuẩn để so với bất kỳ dịch vụ nào khác:
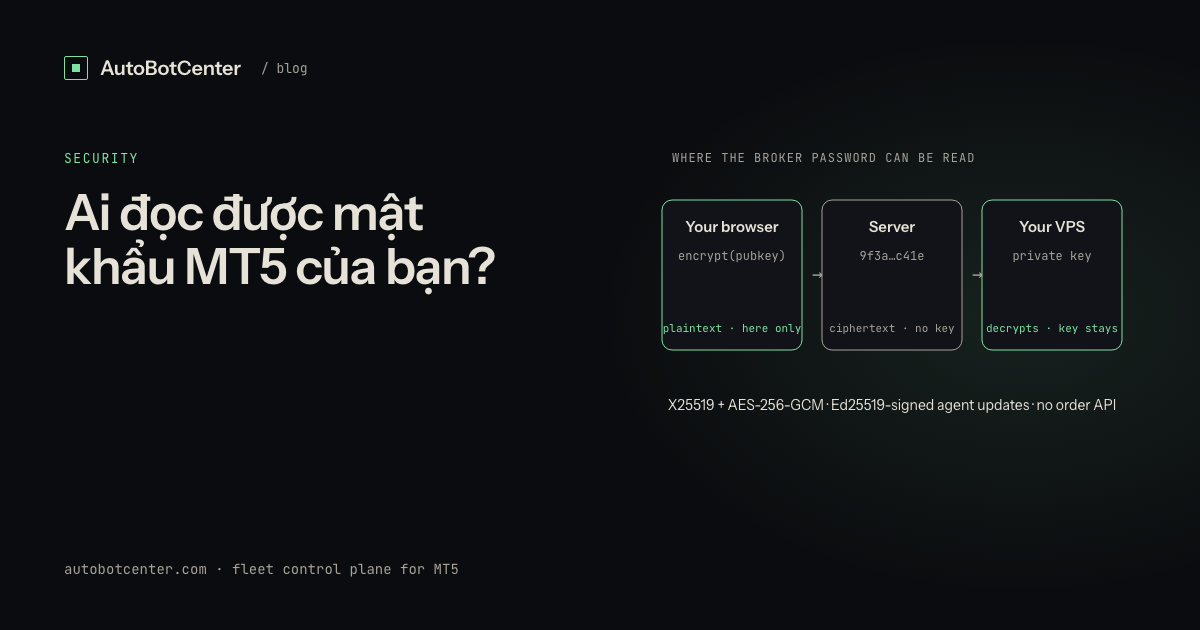
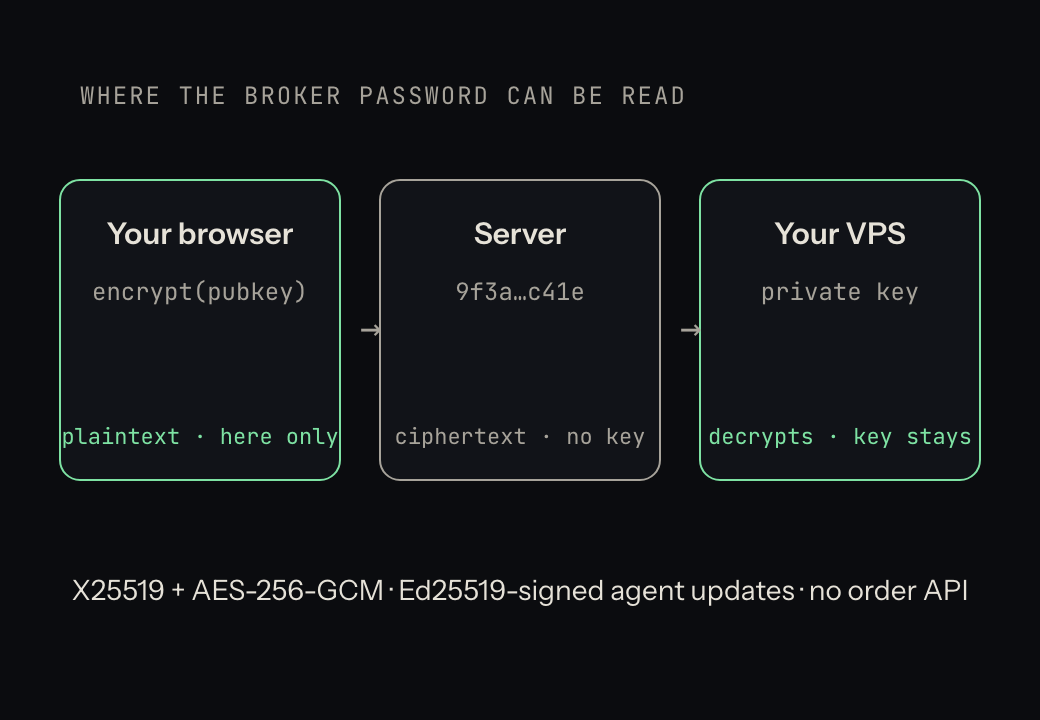
- Mã hoá trên trình duyệt. Khi bạn nhập mật khẩu broker, trình duyệt mã hoá nó bằng khoá công khai của chính VPS của bạn (X25519 + AES-256-GCM). Bản rõ chỉ tồn tại trong tab trình duyệt của bạn, trong vài mili giây.
- Server chỉ giữ bản mã. Cơ sở dữ liệu chứa một chuỗi mã hoá. Không có khoá giải mã ở server. Admin mở database ra cũng chỉ thấy chuỗi vô nghĩa.
- Khoá riêng nằm trên VPS, không rời đi. Agent trên VPS của bạn tạo cặp khoá lúc cài, giữ khoá riêng tại chỗ, và dùng nó để giải mã đúng lúc đăng nhập MT5. Mỗi VPS một cặp khoá riêng; lộ một máy không ảnh hưởng máy khác.
- Cập nhật có chữ ký. Mọi bản cập nhật agent được ký Ed25519 bằng khoá offline. Agent từ chối chạy file không có chữ ký hợp lệ. Server bị chiếm cũng không đẩy được mã lạ xuống máy bạn.
- Không có API đặt lệnh. Hệ thống có thể mở, đóng, khởi động lại terminal, cài EA, đọc trạng thái. Nó không có đường nào để đặt, sửa hay đóng lệnh. Muốn cũng không làm được.
Cách này có một cái giá: khi thêm tài khoản, bạn phải chọn VPS nào sẽ chạy nó ngay lúc đó, vì mật khẩu được mã hoá cho đúng VPS ấy. Đổi VPS thì nhập lại mật khẩu. Đó là sự bất tiện đáng chịu.
Nếu bạn đã lỡ đưa mật khẩu cho nhiều nơi
- Đổi mật khẩu chính ngay trên terminal của bạn (Tools → Options → Server → Change), hoặc trong khu vực khách hàng của broker.
- Cấp mật khẩu investor cho những ai chỉ cần xem.
- Với những nơi cần chạy EA, chuyển sang cách mà bạn nắm VPS và mật khẩu được mã hoá cho VPS ấy.
Muốn khỏi mở RDP từng máy?
AutoBotCenter gom mọi VPS, MT5 và EA của bạn về một dashboard: watchdog tự dựng MT5 chết, cài EA từ xa, cảnh báo Telegram. Gói Free đủ chạy 1 VPS, không cần thẻ.
Dùng thử miễn phí